राष्ट्र बैंकको नयाँ जोखिम व्यवस्थापन मार्गदर्शन : बैंकमा क्लाइमेट कमिटीदेखि साइबर सुरक्षा प्रणालीसम्म अनिवार्य
नयाँ कर्जा दिँदा ऋणीको नगद प्रवाहदेखि व्यावसायिक दक्षतासम्म विस्तृत विश्लेषण गर्नुपर्ने
.jpg)
पछिल्ला वर्षमा विश्व अर्थतन्त्रमा देखिएको शिथिलता, जलवायु परिवर्तनबाट बढ्दै गएको जोखिम र तीव्र डिजिटल रूपान्तरणले बैंकिङ क्षेत्रमा नयाँ प्रकृतिका चुनौती थपिएपछि राष्ट्र बैंकले जोखिम व्यवस्थापनसम्बन्धी व्यवस्था परिमार्जन गरेको हो ।
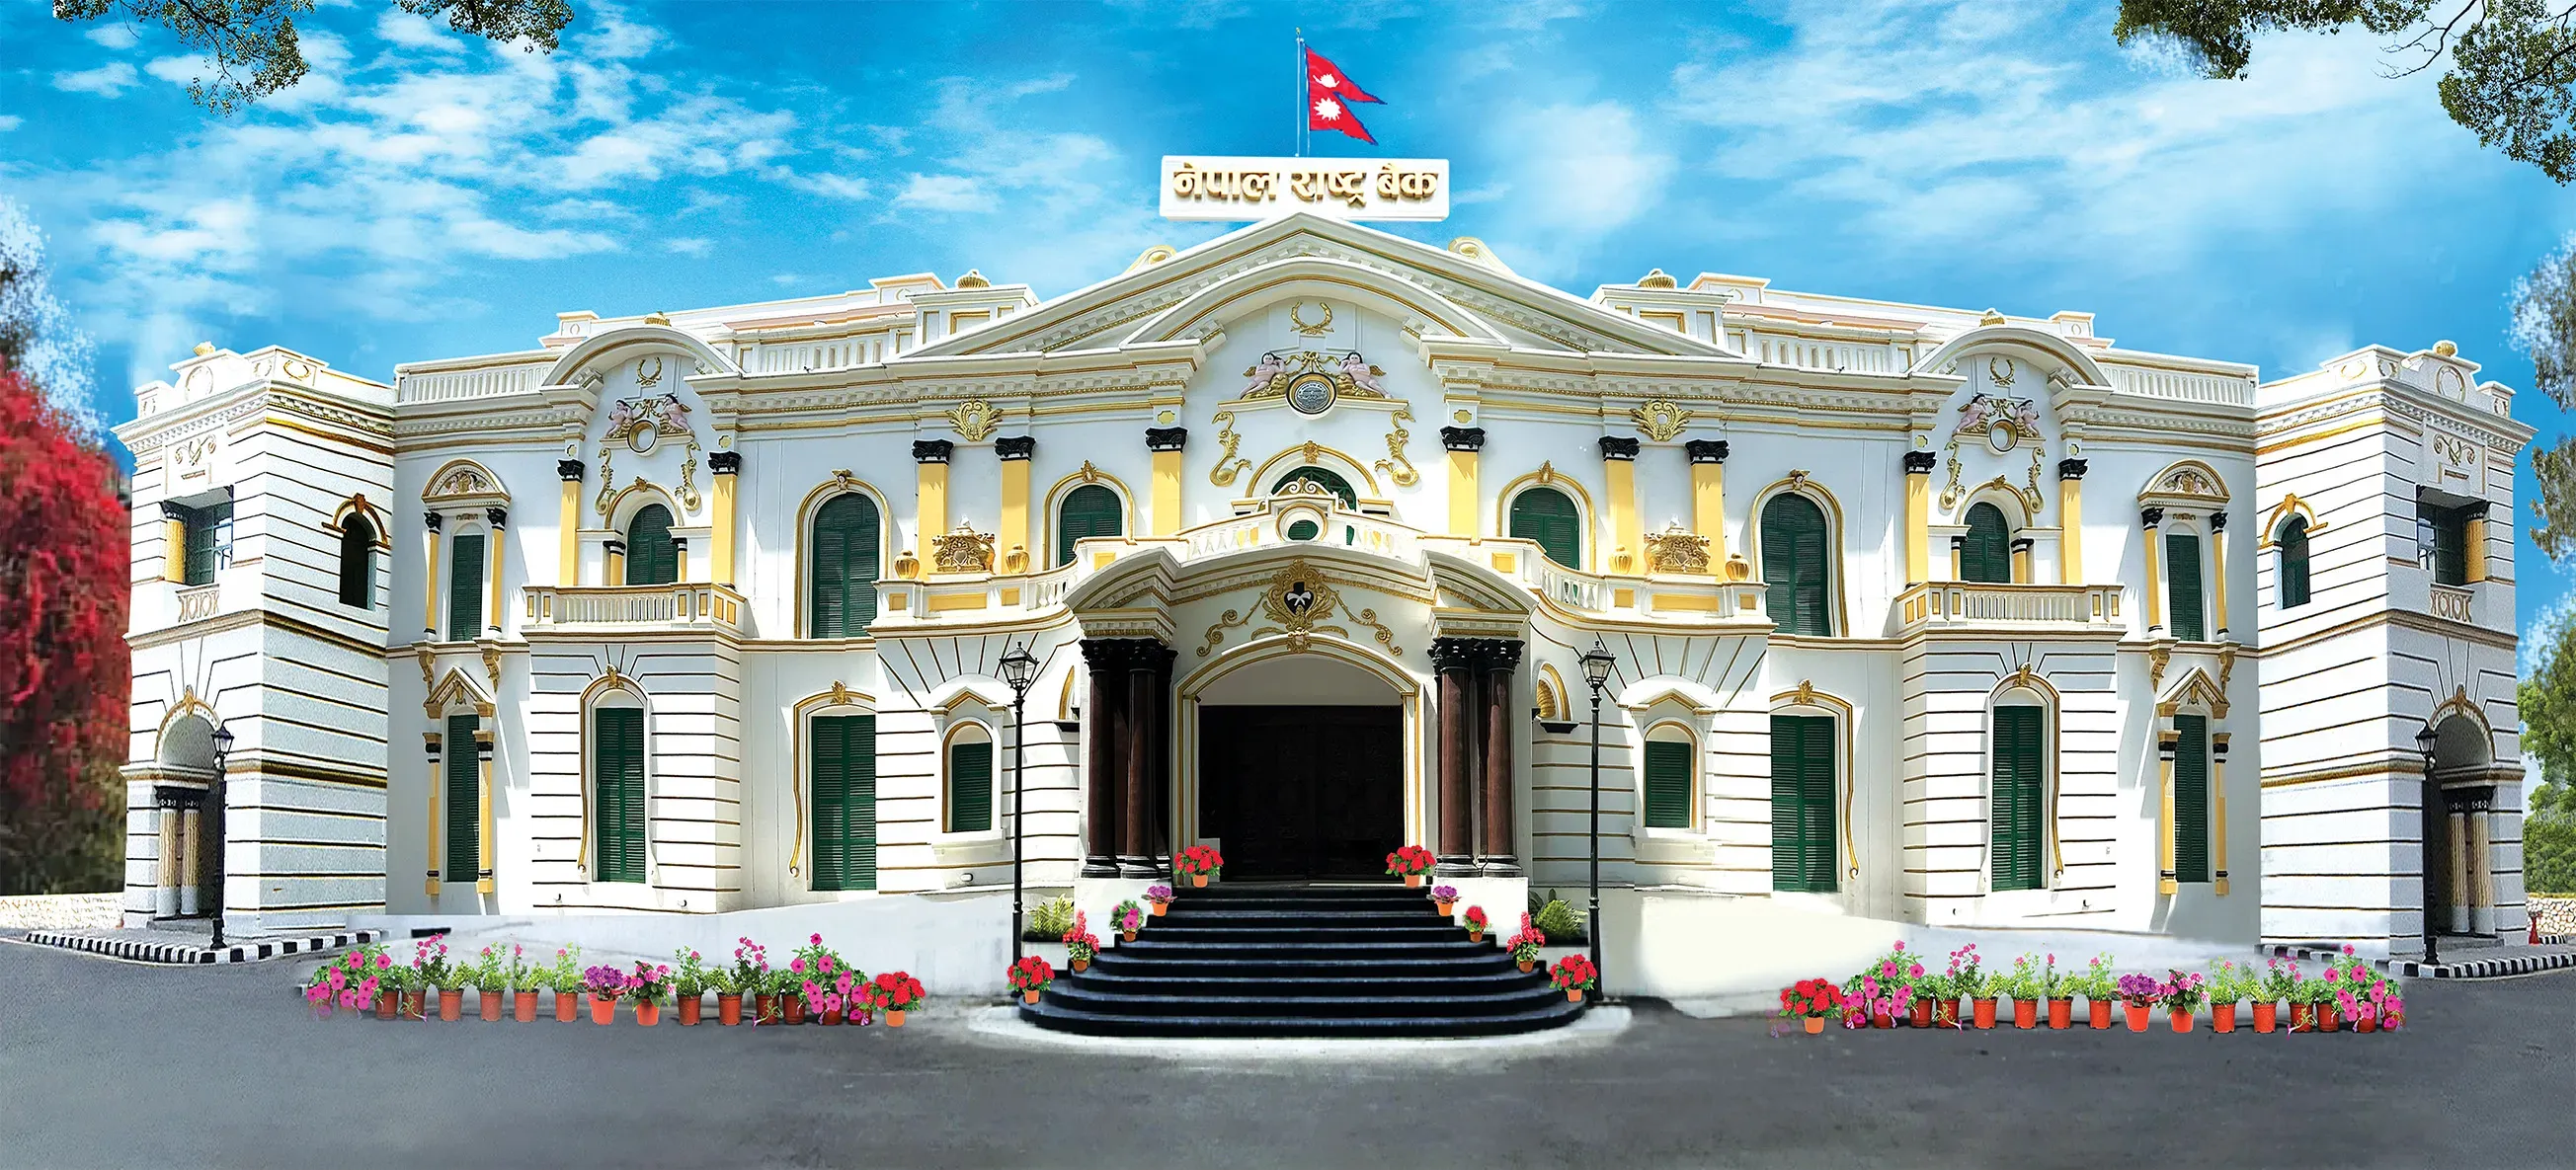
काठमाडौँ । नेपाल राष्ट्र बैंकले सन् २०१८ मा जारी गरेको ‘जोखिम व्यवस्थापन मार्गदर्शन’लाई विस्थापन गर्दै नयाँ ‘जोखिम व्यवस्थापन मार्गदर्शन, २०२६’ कार्यान्वयनमा ल्याएको छ । ‘क’, ‘ख’ र ‘ग’ वर्गका बैंक तथा वित्तीय संस्थालाई लक्षित गरी जारी गरिएको नयाँ मार्गदर्शनले बैंकिङ क्षेत्रमा जोखिम व्यवस्थापनको दायरा थप फराकिलो बनाउँदै जलवायु परिवर्तन, साइबर सुरक्षा, प्रविधि, कर्जा, तरलता तथा संस्थागत सुशासनलगायतका जोखिमलाई समेटेको छ ।
पछिल्ला वर्षमा विश्व अर्थतन्त्रमा देखिएको शिथिलता, जलवायु परिवर्तनबाट बढ्दै गएको जोखिम र तीव्र डिजिटल रूपान्तरणले बैंकिङ क्षेत्रमा नयाँ प्रकृतिका चुनौती थपिएपछि राष्ट्र बैंकले जोखिम व्यवस्थापनसम्बन्धी व्यवस्था परिमार्जन गरेको हो । नयाँ व्यवस्थाले बैंकको जोखिम व्यवस्थापनलाई सञ्चालक समिति तहमा मात्र सीमित नराखी दैनिक कारोबार गर्ने व्यावसायिक एकाइसम्म विस्तार गरेको छ ।
मार्गदर्शनअनुसार बैंकहरूले आफ्ना सम्पूर्ण जोखिमको पहिचान, मापन, अनुगमन र न्यूनीकरणका लागि सञ्चालक समिति तहबाटै ‘थ्री लाइन्स अफ डिफेन्स’ संरचना कार्यान्वयन गर्नुपर्नेछ। यसले बैंकको पहिलो तहमा जोखिम नियन्त्रण गर्ने व्यावसायिक एकाइ, दोस्रो तहमा जोखिम व्यवस्थापन तथा अनुपालन र तेस्रो तहमा आन्तरिक लेखापरीक्षणमार्फत जोखिम नियन्त्रण गर्ने संरचनालाई बलियो बनाउनेछ ।
बैंकमा क्लाइमेट रिस्क कमिटी अनिवार्य
नयाँ मार्गदर्शनले जलवायु जोखिमलाई बैंकको वित्तीय जोखिमकै रूपमा समेटेको छ । बाढी, पहिरो, खडेरीलगायतका चरम मौसमी घटनाबाट सिर्जना हुने भौतिक जोखिमसँगै न्यून कार्बन अर्थतन्त्रतर्फको संक्रमणका कारण व्यवसायमा पर्ने जोखिमलाई समेत बैंकहरूले व्यवस्थापन गर्नुपर्नेछ । यसका लागि बैंक तथा वित्तीय संस्थाले हरेक त्रैमासमा बैठक बस्ने गरी ‘क्लाइमेट रिस्क कमिटी’ गठन गर्नुपर्नेछ। कमिटीले जलवायु जोखिम व्यवस्थापनसम्बन्धी नीति तथा रणनीति बनाउन सहयोग गर्नुका साथै सञ्चालक समितिलाई आवश्यक राय–सुझाव दिनेछ ।
विशेषगरी कृषि, जलविद्युत् र पूर्वाधारजस्ता जलवायु तथा वातावरणीय जोखिमप्रति संवेदनशील क्षेत्रमा कर्जा प्रवाह गर्दा बैंकहरूले जलवायु संवेदनशीलता मूल्यांकन गर्नुपर्नेछ । साथै, विभिन्न सम्भावित परिस्थितिमा बैंकको जोखिम कस्तो हुन्छ भन्ने मूल्यांकन गर्न वार्षिक रूपमा स्ट्रेस टेस्टिङसमेत गर्नुपर्ने व्यवस्था गरिएको छ ।
मोबाइल बैंकिङको ‘डाउनटाइम’ समेत तोक्नुपर्ने
डिजिटल बैंकिङको विस्तारसँगै बढेको साइबर अपराध, प्रणालीमा आउने समस्या तथा सेवा अवरुद्ध हुने जोखिमलाई पनि नयाँ मार्गदर्शनले प्राथमिकतामा राखेको छ। बैंकहरूले साइबर जोखिम नियन्त्रणका लागि २४ सै घण्टा साइबर थ्रेट अनुगमन गर्ने ‘सेक्युरिटी अपरेसन सेन्टर’ (एसओसी) र साइबर हमला हुँदा तत्काल प्रतिक्रिया दिने ‘साइबर सेक्युरिटी इन्सिडेन्ट रेस्पोन्स टिम’ (सीआईआरटी) स्थापना गर्नुपर्नेछ ।
बैंकिङमा प्रयोग हुन थालेको आर्टिफिसियल इन्टेलिजेन्स (एआई) तथा मेसिन लर्निङको प्रयोग पनि जिम्मेवार र नैतिक ढंगले गर्नुपर्ने व्यवस्था गरिएको छ। प्रविधिको प्रयोग गर्दा त्यसबाट सिर्जना हुन सक्ने जोखिम पहिचान तथा नियन्त्रण गर्ने प्रणाली बैंकहरूले विकास गर्नुपर्नेछ । त्यस्तै, मोबाइल बैंकिङलगायतका डिजिटल सेवा कति समयसम्म अवरुद्ध हुन सक्ने भन्ने ‘डाउनटाइम’को सीमा निर्धारण गर्नुपर्नेछ । प्राविधिक समस्या आएपछि डाटा पुनःप्राप्त गरी सेवा सुचारु गर्न लाग्ने अधिकतम समयलाई ‘रिकभरी टाइम अब्जेक्टिभ’ (आरटीओ) का रूपमा निर्धारण गरी त्यसको पूर्वजानकारी राष्ट्र बैंकलाई गराउनुपर्ने व्यवस्था गरिएको छ ।
कर्जा पुनर्संरचनामा थप कडाइ
नयाँ मार्गदर्शनले खराब कर्जा व्यवस्थापनलाई पनि थप कसिलो बनाएको छ। अब कर्जाको पुनर्तालिकीकरण वा पुनर्संरचनालाई खराब कर्जा लुकाउने वा भुक्तानीको समय मात्र लम्ब्याउने माध्यमका रूपमा प्रयोग गर्न नपाइने व्यवस्था गरिएको छ । कुनै पनि कर्जा पुनर्संरचना गर्दा सञ्चालक समिति वा अधिकारप्राप्त निकायबाट त्यसको स्पष्ट औचित्य र व्यावसायिक सम्भाव्यता पुष्टि गर्नुपर्नेछ । कर्जा नोक्सानी व्यवस्था गर्दा ‘एनएफआरएस ९–एक्सपेक्टेड क्रेडिट लस (ईसीएल)’ सम्बन्धी व्यवस्था पूर्ण रूपमा पालना गर्नुपर्नेछ । समस्याग्रस्त कर्जा असुलीलाई प्रभावकारी बनाउन बैंकहरूले विशेष ‘रिकभरी युनिट’ स्थापना गर्नुपर्ने व्यवस्था पनि गरिएको छ ।
प्रमुख जोखिम अधिकृतलाई व्यवसायिक युनिटबाट अलग
बैंकभित्र जोखिम व्यवस्थापनलाई थप स्वतन्त्र र प्रभावकारी बनाउन स्वतन्त्र ‘जोखिम व्यवस्थापन विभाग’को व्यवस्था गरिएको छ। विभागको नेतृत्व गर्ने प्रमुख जोखिम अधिकृत (सीआरओ) लाई व्यवसाय विस्तार गर्ने युनिटभन्दा अलग राख्नुपर्नेछ । सीआरओको पहुँच सिधै सञ्चालक समिति तथा जोखिम व्यवस्थापन समितिसम्म हुने व्यवस्था गरिएको छ । यसले व्यवसाय विस्तारका क्रममा उत्पन्न हुने जोखिमको स्वतन्त्र मूल्यांकन र निगरानी गर्न सहयोग पुग्ने अपेक्षा गरिएको छ । आन्तरिक लेखापरीक्षणमा समेत कर्मचारीको लामो समयसम्म एउटै जिम्मेवारीमा रहने प्रवृत्ति रोक्न चक्रीय प्रणाली अपनाउनुपर्नेछ। आन्तरिक लेखापरीक्षण विभागका कर्मचारीलाई २ देखि ३ वर्षभन्दा छिटो सरुवा गर्न नपाइने तथा कुनै एक व्यक्तिमा ५ देखि ७ वर्षभन्दा बढी निर्भर रहन नपाइने व्यवस्था गरिएको छ ।
मर्जरपछि कर्मचारीमा भेदभाव गर्न नपाइने
बैंक तथा वित्तीय संस्था गाभ्ने तथा गाभिने (मर्जर एन्ड एक्विजिसन) प्रक्रियापछि उत्पन्न हुन सक्ने सञ्चालन तथा मानव संसाधनसम्बन्धी जोखिमलाई पनि मार्गदर्शनले सम्बोधन गरेको छ । मर्जर वा प्राप्तिपछि संयुक्त सञ्चालनमा जाँदा साविकका संस्थाका कर्मचारीमाथि कुनै पनि प्रकारको भेदभाव गर्न नपाइने स्पष्ट व्यवस्था गरिएको छ। कर्मचारी कटौती, स्वेच्छिक अवकाश योजना (भीआरएस), सेवा–सुविधा तथा वृत्तिविकासका अवसरमा समानुपातिक र गैरभेदभावपूर्ण नीति अपनाउनुपर्नेछ ।
एएमएल/सीएफटीमा एआईको प्रयोग बढाउनुपर्ने
सम्पत्ति शुद्धीकरण तथा आतंकवादी क्रियाकलापमा वित्तीय लगानी निवारण (एएमएल/सीएफटी) सम्बन्धी जोखिम पहिचान तथा निगरानीमा पनि आधुनिक प्रविधिको प्रयोगलाई जोड दिइएको छ । बैंकहरूले परम्परागत जोखिम पहिचान प्रणालीमा मात्र निर्भर नरही मेसिन लर्निङ, एआईलगायतका प्रविधिको प्रयोग बढाउनुपर्ने व्यवस्था गरिएको छ। यसले शंकास्पद कारोबार पहिचान, जोखिम वर्गीकरण तथा निगरानी प्रणालीलाई थप प्रभावकारी बनाउने अपेक्षा गरिएको छ ।
तरलता व्यवस्थापनमा छुट्टै रणनीति
बजारमा अचानक देखिन सक्ने तरलता संकट तथा वित्तीय उतारचढाव व्यवस्थापन गर्न बैंकहरूले उच्च गुणस्तरका तरल सम्पत्ति कायम राख्ने गरी छुट्टै तरलता रणनीति बनाउनुपर्नेछ । बैंकहरूलाई ‘लिक्विडिटी कभरेज रेसियो’ (एलसीआर) र ‘नेट स्टेबल फन्डिङ रेसियो’ (एनएसएफआर) कायम गर्ने दिशामा लैजाने गरी तरलता व्यवस्थापन गर्नुपर्ने व्यवस्था गरिएको छ। अचानक तरलता अभाव देखिएमा बैंकले कसरी सञ्चालन निरन्तरता दिने भन्ने पूर्वतयारीका लागि प्रत्येक बैंकसँग अनिवार्य ‘कन्टिन्जेन्सी फन्डिङ प्लान’ हुनुपर्नेछ। यस्तो योजनाको नियमित परीक्षणसमेत गर्नुपर्ने व्यवस्था नयाँ मार्गदर्शनमा गरिएको छ । समग्रमा, नयाँ जोखिम व्यवस्थापन मार्गदर्शनले बैंकिङ क्षेत्रको जोखिमलाई परम्परागत कर्जा र तरलता जोखिमबाट विस्तार गर्दै जलवायु परिवर्तन, साइबर सुरक्षा, डिजिटल प्रविधि, एआई, संस्थागत सुशासन तथा मर्जरपछिको सञ्चालनसम्म पुर्याएको छ । यसले बैंक तथा वित्तीय संस्थालाई जोखिम उत्पन्न भएपछि व्यवस्थापन गर्नेभन्दा पनि सम्भावित जोखिमको पूर्वपहिचान, मूल्यांकन र न्यूनीकरणमा केन्द्रित हुन बाध्य बनाउनेछ ।
सम्बन्धित खबर